Grupos, subgrupos y acceso API
Una organización puede distribuir su actividad entre varios grupos. Un grupo es un espacio de trabajo compartido por sus miembros, los vehículos y los expedientes a los que tienen derecho. Cada miembro no recibe una copia propia de un vehículo o una inspección. Sus acciones dependen siempre de su función, sus permisos y la configuración del grupo.
Ejemplo práctico
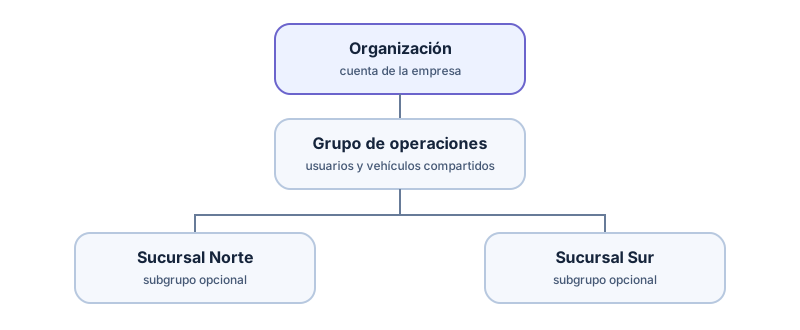
Sección titulada «Ejemplo práctico»Imaginemos una empresa de alquiler con una sede central y dos sucursales:
| Espacio | Uso habitual | Equipo |
|---|---|---|
| Grupo de operaciones | Coordinación y vista central | Administradores y responsables |
| Subgrupo Sucursal Norte | Vehículos e inspecciones locales | Personal de la sucursal Norte |
| Subgrupo Sucursal Sur | Vehículos e inspecciones locales | Personal de la sucursal Sur |
Los subgrupos son opcionales. Una empresa pequeña puede trabajar en un único grupo. Una empresa con varias sedes puede usar la jerarquía para organizar equipos y accesos. Las reglas de jerarquía y función determinan si un grupo superior o uno vecino puede ver o modificar un recurso: pertenecer a un grupo no implica acceso ilimitado a todos sus descendientes. Un usuario puede tener distintas pertenencias y permisos según el espacio.
Qué representa una clave API
Sección titulada «Qué representa una clave API»Un administrador crea una o varias claves con nombre para un grupo concreto en API & integrations. Cada clave puede tener permisos y fecha de vencimiento; se puede revocar o sustituir. Identifica una integración de software que actúa para ese grupo, no una sesión personal ni una clave maestra de toda la organización. Una clave del grupo superior no concede automáticamente acceso a todos los subgrupos. Si varias sucursales necesitan integraciones separadas, utiliza una clave y un flujo de datos para cada grupo y comprueba los permisos efectivos.
La API pública actual limita los identificadores externos y los recursos al grupo autenticado. Por tanto, RES-1042 en un grupo es distinto de RES-1042 en otro. Tu integración debe conservar el grupo utilizado junto con el identificador externo y el identificador público recibido.
Un enlace no concede acceso
Sección titulada «Un enlace no concede acceso»Cuando la API crea una inspección, puede devolver un launch_url de corta duración. La URL localiza la inspección, pero el empleado debe iniciar sesión en TrakarIA y disponer de permisos sobre el grupo y la acción. Nunca envíes la clave API del grupo al navegador ni la añadas al enlace. Consulta autenticación y acceso y modelos de integración.