Organisationen, Gruppen und API-Zugriff
Eine Organisation kann ihre Arbeit in Gruppen gliedern. Eine Gruppe ist ein gemeinsamer Arbeitsbereich für Mitglieder, Fahrzeuge und die geschäftlichen Datensätze, auf die sie zugreifen dürfen. Mitglieder erhalten nicht jeweils eine eigene Kopie eines Fahrzeugs oder einer Inspektion. Welche Aktionen sie tatsächlich ausführen dürfen, hängt weiterhin von ihrer Rolle, ihren Berechtigungen und den Einstellungen der Gruppe ab.
Praxisbeispiel
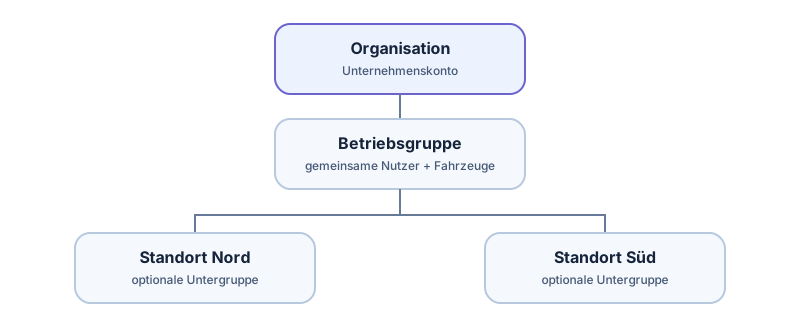
Abschnitt betitelt „Praxisbeispiel“Nehmen wir einen Vermieter mit einer Zentrale und zwei Agenturen:
| Bereich | Typische Nutzung | Wer arbeitet dort? |
|---|---|---|
| Betriebsgruppe | Zentrales Team und gemeinsame Aufsicht | Administratoren und Leitung |
| Untergruppe Agentur Nord | Lokale Fahrzeuge und Inspektionen | Mitarbeiter der Agentur Nord |
| Untergruppe Agentur Süd | Lokale Fahrzeuge und Inspektionen | Mitarbeiter der Agentur Süd |
Untergruppen sind optional. Ein kleiner Vermieter kann mit einer einzigen Gruppe für alle arbeiten. Ein Unternehmen mit mehreren Standorten kann die Hierarchie nutzen, um Teams und Zugriffe zu ordnen. Hierarchie- und Rollenregeln bestimmen, ob eine übergeordnete oder benachbarte Gruppe eine bestimmte Ressource sehen oder ändern darf. Die bloße Mitgliedschaft bedeutet keinen uneingeschränkten Zugriff auf alle untergeordneten Bereiche. Ein Benutzer kann je nach Bereich unterschiedliche Mitgliedschaften und Berechtigungen besitzen.
Wofür steht ein API-Schlüssel?
Abschnitt betitelt „Wofür steht ein API-Schlüssel?“Ein Administrator erstellt unter API & Integrationen einen oder mehrere benannte Schlüssel für eine bestimmte Gruppe. Schlüssel können Berechtigungen und ein Ablaufdatum besitzen sowie widerrufen oder ersetzt werden. Der Schlüssel identifiziert eine Softwareintegration, die für diese Gruppe handelt. Er ist keine persönliche Anmeldung und nicht automatisch ein organisationsweiter Hauptschlüssel. Es darf nicht angenommen werden, dass ein Schlüssel der übergeordneten Gruppe auf jede Untergruppe zugreifen kann. Benötigen getrennte Agenturen isolierte Integrationen, planen Sie je vorgesehenem Bereich einen eigenen Schlüssel und Datenfluss und prüfen Sie die daraus resultierenden Berechtigungen.
Die aktuelle öffentliche API ordnet externe Kennungen und Ressourcen der authentifizierten Gruppe zu. So ist RES-1042 in einer Gruppe nicht dieselbe Ressource wie RES-1042 in einer anderen Gruppe. Speichern Sie in Ihrer Integration neben der externen Kennung und der zurückgegebenen öffentlichen Kennung auch die verwendete Gruppe.
Ein Link gewährt keine Mitgliedschaft
Abschnitt betitelt „Ein Link gewährt keine Mitgliedschaft“Wenn die API eine Inspektion vorbereitet, kann sie eine kurzlebige launch_url zurückgeben. Die URL verweist auf die Inspektion; der Mitarbeiter muss sich dennoch bei TrakarIA anmelden und für die besitzende Gruppe und Aktion berechtigt sein. Senden Sie den Gruppen-API-Schlüssel niemals an einen Browser und betten Sie ihn nicht in den Link ein. Weitere Informationen finden Sie unter Authentifizierung und Zugriff sowie Integrationsmodelle.