Organizzazioni, gruppi e accesso API
Un’organizzazione può suddividere il lavoro in gruppi. Un gruppo è uno spazio condiviso per membri, veicoli e record operativi ai quali possono accedere. I membri non ricevono copie separate di uno stesso veicolo o ispezione. Le azioni effettive dipendono comunque da ruolo, autorizzazioni e impostazioni del gruppo.
Esempio pratico
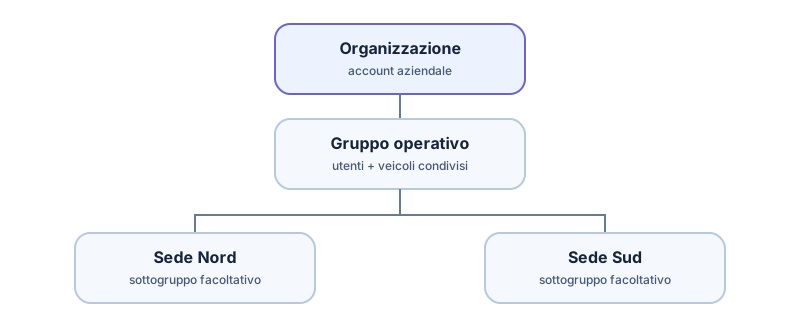
Sezione intitolata “Esempio pratico”Immaginiamo una società di noleggio con sede centrale e due agenzie:
| Spazio | Uso tipico | Utenti |
|---|---|---|
| Gruppo operativo | Gruppo centrale e supervisione condivisa | Amministratori e responsabili |
| Sottogruppo Agenzia Nord | Veicoli e ispezioni locali | Personale dell’Agenzia Nord |
| Sottogruppo Agenzia Sud | Veicoli e ispezioni locali | Personale dell’Agenzia Sud |
I sottogruppi sono opzionali. Una piccola società può usare un solo gruppo; un’organizzazione con più sedi può usare la gerarchia per separare gruppi e accessi. Gerarchia e ruoli stabiliscono se un gruppo padre o parallelo può vedere o modificare una risorsa. L’appartenenza non implica accesso illimitato a tutti i discendenti. Uno stesso utente può avere appartenenze e autorizzazioni diverse nei vari spazi.
Cosa rappresenta una chiave API
Sezione intitolata “Cosa rappresenta una chiave API”In API e integrazioni, un amministratore crea una o più chiavi nominate per un gruppo specifico. Le chiavi possono avere autorizzazioni e scadenza, ed essere sostituite o revocate. Identificano un’integrazione software che agisce per quel gruppo: non sono accessi personali né chiavi master dell’intera organizzazione. Non si deve presumere che la chiave di un gruppo padre acceda a ogni sottogruppo. Per agenzie isolate, pianifica una chiave e un flusso dati per ciascun gruppo previsto e verifica le autorizzazioni ottenute.
L’API pubblica limita identificativi esterni e risorse al gruppo autenticato. RES-1042 in un gruppo è diverso da RES-1042 in un altro. Salva quindi il gruppo utilizzato insieme all’identificativo esterno e all’identificativo pubblico restituito.
Un collegamento non concede l’appartenenza
Sezione intitolata “Un collegamento non concede l’appartenenza”Quando l’API prepara un’ispezione può restituire una launch_url di breve durata. L’URL individua l’ispezione, ma il dipendente deve comunque autenticarsi in TrakarIA ed essere autorizzato per il gruppo e l’azione. Non inviare mai la chiave API di gruppo al browser e non inserirla nel collegamento. Consulta autenticazione e accesso e modelli d’integrazione.