Organizações, grupos e acesso à API
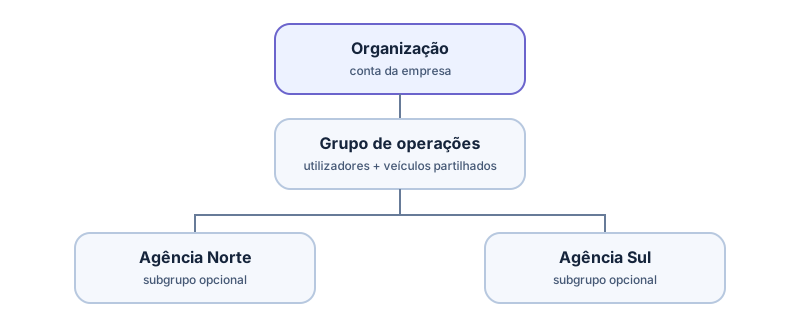
Uma organização pode estruturar o trabalho em grupos. Um grupo é um espaço partilhado para membros, veículos e registos empresariais acessíveis. Os membros não recebem cópias separadas de cada veículo ou inspeção; as ações efetivas dependem da função, das permissões e da configuração do grupo.
Exemplo prático
Seção intitulada “Exemplo prático”| Espaço | Utilização habitual | Quem trabalha nele |
|---|---|---|
| Grupo de operações | Equipa central e supervisão comum | Administradores e gestores |
| Subgrupo Agência Norte | Veículos e inspeções locais | Equipa da agência Norte |
| Subgrupo Agência Sul | Veículos e inspeções locais | Equipa da agência Sul |
Os subgrupos são opcionais. Uma pequena empresa pode usar um só grupo; uma organização com vários locais pode separar equipas e acessos. A hierarquia e as funções determinam se um grupo ascendente ou paralelo pode ver ou alterar um recurso. A pertença não implica acesso irrestrito a todos os descendentes.
O que representa uma chave API
Seção intitulada “O que representa uma chave API”Um administrador cria chaves nomeadas para um grupo específico em API e integrações. Podem ter permissões e validade, ser substituídas ou revogadas. A chave identifica uma integração de software que atua em nome desse grupo; não é um início de sessão pessoal nem uma chave mestra da organização. Não presuma que uma chave do grupo principal alcança todos os subgrupos. Para agências isoladas, planeie uma chave e um fluxo de dados por grupo pretendido.
A API pública limita IDs externos e recursos ao grupo autenticado. Assim, RES-1042 num grupo é distinto de RES-1042 noutro. Guarde o grupo utilizado juntamente com o ID externo e o ID público.
Uma ligação não concede associação ao grupo
Seção intitulada “Uma ligação não concede associação ao grupo”O launch_url temporário localiza uma inspeção, mas o colaborador continua a iniciar sessão e necessita de acesso ao grupo e à ação. Nunca envie a chave para o navegador nem a inclua na ligação. Consulte autenticação e acesso e modelos de integração.