Groupes, sous-groupes et accès API
Une organisation peut répartir son activité entre plusieurs groupes. Un groupe est un espace de travail partagé entre ses membres, les véhicules et les dossiers auxquels ils ont droit. Chaque membre ne reçoit pas sa propre copie d’un véhicule ou d’une inspection. Ses actions effectives dépendent toujours de son rôle, de ses permissions et des paramètres du groupe.
Exemple concret
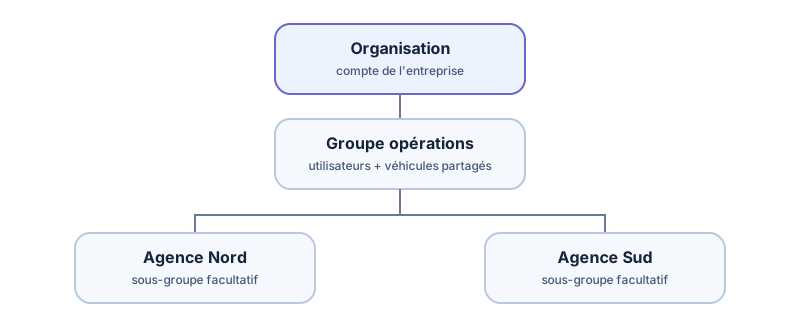
Section intitulée « Exemple concret »Imaginons un loueur avec un siège et deux agences :
| Espace | Usage habituel | Équipe |
|---|---|---|
| Groupe opérations | Coordination et vue centrale | Administrateurs et responsables |
| Sous-groupe agence Nord | Véhicules et inspections locales | Collaborateurs du Nord |
| Sous-groupe agence Sud | Véhicules et inspections locales | Collaborateurs du Sud |
Les sous-groupes sont facultatifs. Une petite entreprise peut travailler dans un seul groupe. Une entreprise multi-sites peut utiliser la hiérarchie pour organiser ses équipes et les accès. Les règles de hiérarchie et de rôle déterminent si un parent ou un groupe voisin peut voir ou modifier une ressource donnée : l’appartenance ne signifie pas un accès illimité à tous les descendants. Un utilisateur peut avoir des appartenances et droits différents selon les espaces.
Ce que représente une clé API
Section intitulée « Ce que représente une clé API »Un administrateur crée une ou plusieurs clés nommées pour un groupe précis dans API & integrations. Chaque clé peut avoir des permissions et une date d’expiration ; elle peut être révoquée ou renouvelée. Elle identifie une intégration logicielle agissant pour ce groupe, pas une connexion personnelle ni une clé maîtresse de toute l’organisation. Une clé du groupe parent ne donne pas automatiquement accès à tous les sous-groupes. Si plusieurs agences nécessitent des intégrations isolées, prévoyez une clé et un flux de données pour chaque groupe voulu, puis vérifiez les droits effectifs.
L’API publique actuelle limite les identifiants externes et les ressources au groupe authentifié. Ainsi, RES-1042 dans un groupe est distinct de RES-1042 dans un autre. Votre intégration doit conserver le groupe utilisé avec l’identifiant externe et l’identifiant public renvoyé.
Un lien n’accorde pas l’accès
Section intitulée « Un lien n’accorde pas l’accès »Quand l’API crée une inspection, elle peut renvoyer un launch_url de courte durée. L’URL localise l’inspection, mais le collaborateur doit encore se connecter à TrakarIA et disposer des droits sur le groupe et l’action. Ne transmettez jamais la clé API de groupe au navigateur et ne l’ajoutez pas au lien. Consultez Authentification et accès et Modes d’intégration.